DataDome dévoile les conclusions de son étude annuelle « Global Bot Report ». Fondée sur l’analyse de plus de 1 000 milliards de requêtes observées sur plus de 75 000 sites clients, ainsi que sur des tests menés auprès de plus de 20 000 sites web parmi les plus populaires au monde, cette nouvelle édition dresse un état des lieux du trafic automatisé et de l’évolution des menaces qui pèsent sur le web.
En 2026, le scraping* (qui consiste à extraire automatiquement des données à grande échelle) reste la principale menace observée. Ce type d’activité malveillante a progressé de 185 % en un an. Dans le même temps, les bots basés sur l’IA ne se contentent plus seulement d’explorer les pages d’accueil, ils ciblent désormais 8 fois plus les pages de connexion. Pour autant, les défenses peinent à suivre. Parmi les sites testés pour l’étude, près de deux sur trois (65 %)ne disposent d’aucune protection contre les bots malveillants.
« Le trafic automatisé n’est plus un phénomène en marge, cantonné à la périphérie d’Internet. En forte croissance, il s’immisce désormais au cœur du parcours client : connexion, gestion de compte, transactions… Pour les entreprises, l’enjeu n’est donc plus seulement de détecter l’automatisation, mais de comprendre l’intention et de distinguer les usages légitimes des activités malveillantes. Une distinction de plus en plus complexe, mais essentielle pour protéger à la fois le parcours et l’expérience client en 2027 », souligne Jérôme Segura, VP de la recherche contre les cybermenaces chez DataDome.
Voici les principales conclusions de l’étude à différentes échelles :
À l’échelle mondiale
1) Les évolutions liées au trafic web et à la nature des activités sur les sites
- Le trafic généré par les bots malveillants a progressé de 124 % en 12 mois, soit une croissance 9 fois supérieure à celle du trafic humain.
- Le trafic total lié à l’IA a augmenté de 82,3 % au cours de la période étudiée : davantage de trafic automatisé, avec à la fois des activités bénéfiques et nuisibles.
- Le trafic lié à l’IA touche désormais des parcours utilisateurs à forte valeur ajoutée.
- Concrètement : au premier semestre 2026, les agents IA ont généré 605,6 millions de requêtes vers des pages de connexion, des formulaires, des paniers, des processus de paiement et des pages de création de compte (les pages de connexion représentant 51,7 % de ce trafic).
- Concrètement : au premier semestre 2026, les agents IA ont généré 605,6 millions de requêtes vers des pages de connexion, des formulaires, des paniers, des processus de paiement et des pages de création de compte (les pages de connexion représentant 51,7 % de ce trafic).
- Les activités descalping(achat de biens en édition limitée dans le but de les revendre à un prix beaucoup plus élevé) ont augmenté de 290,7 %.
- Le volume quotidien médian a presque quadruplé, ce qui exerce une pression constante sur les entreprises pour qu’elles protègent leurs stocks et leurs flux d’achat très demandés contre les abus automatisés.
- Le volume quotidien médian a presque quadruplé, ce qui exerce une pression constante sur les entreprises pour qu’elles protègent leurs stocks et leurs flux d’achat très demandés contre les abus automatisés.
- L’exploration (crawling) qui peut aider les utilisateurs à découvrir des produits et des informations peut être difficile à distinguer du scraping indésirable, en particulier lorsqu’elle atteint des points d’accès à forte valeur ajoutée.
2) L’évolution des risques cyber
- La plupart des sites web étudiés avancent sans protection face aux bots et aux agents IA :
- Lors de l’analyse approfondie, 65,3 % des sites testés n’ont bloqué aucun des 10 types de bots évalués. Seuls 2,4 % d’entre eux les ont tous bloqués, contre 8,4 % en 2024 et 2,8 % en 2025.
- Lors de l’analyse approfondie, 65,3 % des sites testés n’ont bloqué aucun des 10 types de bots évalués. Seuls 2,4 % d’entre eux les ont tous bloqués, contre 8,4 % en 2024 et 2,8 % en 2025.
- Le scraping est le vecteur d’attaque le plus important et celui qui connaît la croissance la plus rapide.
- Il représentait 70,9 % du trafic généré par les bots malveillants au sein des clients de DataDome et a bondi de 185,2 % au cours de la période étudiée.
- Cette croissance pourrait être liée à l’expansion de la chaîne d’approvisionnement en données pour l’IA. En effet, des revendeurs de données tiers et des applications développant des agents IA collectent des données web à grande échelle, à des fins d’entraînement et pour d’autres services d’IA.
- Il représentait 70,9 % du trafic généré par les bots malveillants au sein des clients de DataDome et a bondi de 185,2 % au cours de la période étudiée.
- Les contrôles basés sur l’identité ne permettent pas de faire cette distinction. Alors, les entreprises doivent évaluer ce que chaque session tente de faire.
- Les abus liés aux comptes sont en hausse sur plusieurs vecteurs d’attaque.
- La création de faux comptes a augmenté de 34,5 %.
- Le « credential stuffing » est resté cyclique plutôt que de reculer, avec une activité qui a connu un pic, avant de chuter de près de 90 %, puis de remonter pour atteindre de nouveaux records quotidiens. Cette tendance suggère que les attaquants exploitent de manière opportuniste des lots d’identifiants divulgués.
À l’échelle de l’Europe
Protection des sites web et résilience face aux bots malveillants
Globalement, toutes les régions du monde ont enregistré une baisse de protection d’une année sur l’autre. En Europe (2025 vs 2026) :
Les chiffres sont sans appel : sur l’ensemble des sites web testés, 66,7 % (2026) vs 61,5 % (2025) ne sont pas protégés. Le continent enregistre une baisse de près de 5 %.
L’Europe affiche le deuxième taux d’absence de protection le plus élevé (66,7 %), derrière l’Asie-Pacifique (73,9 %) et l’Amérique du Nord à 63,8 %.
En Europe, quels sont les secteurs les plus vulnérables aux bots malveillants et aux agents IA en 2026 ? Parmi les 15 secteurs d’activité testés, les niveaux de protection varient considérablement d’un secteur à l’autre. Ces résultats révèlent les différences en matière de modèles économiques, de valeur des actifs exposés et de maturité en cybersécurité d’un secteur d’activité à un autre.
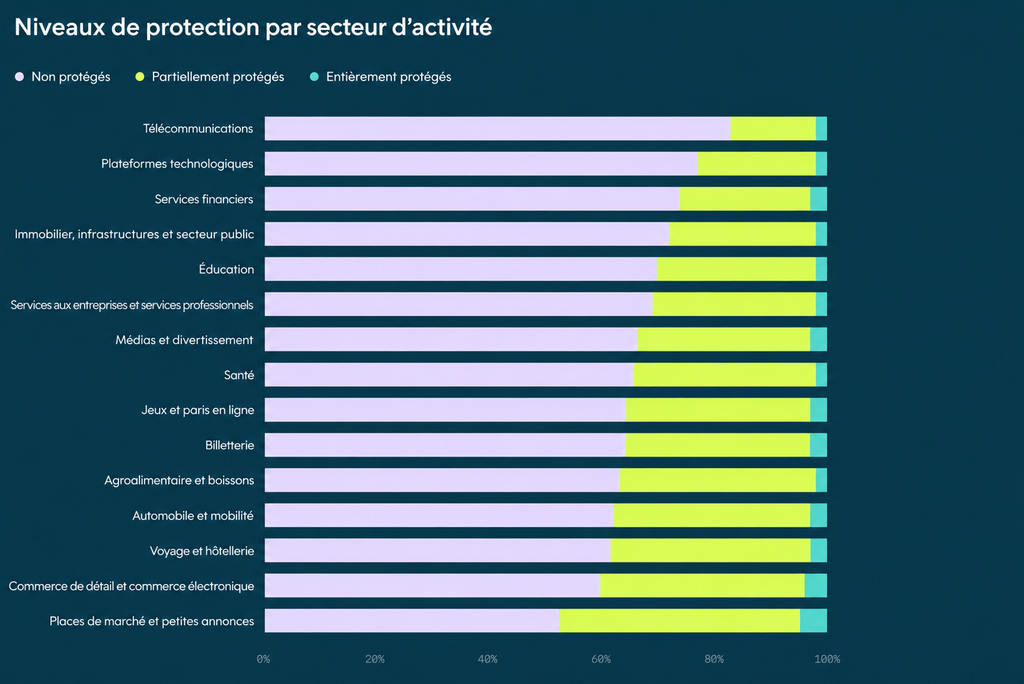
Le secteur des télécommunications arrive en tête du classement des secteurs les moins protégés, avec 82,9 % d’actifs non protégés ; suivi de près par les plateformes dites technologiques (77 %).
Parmi le peloton de tête, on retrouve notamment les services financiers avec 73,8 % des données non protégées ; l’immobilier, les infrastructures et le secteur public suivent avec 71,9 %, ainsi que l’éducation qui complète le top 5 des secteurs les plus vulnérables avec 69,7 % de données non protégées.
À contrario, parmi les sites web testés, les secteurs les plus résilients et protégés sont : les marketplaces avec 47,7 % des sites présentant au moins une protection partielle, suivi des sites de retail et de e-commerce avec un résultat de 40,4 %.
Enfin, les secteurs du voyage et de l’hôtellerie se classent troisième avec un taux de protection combiné de 38,5 %, suivis par celui de l’automobile et de la mobilité avec un résultat de 37,9 %. Le secteur de l’agroalimentaire et des boissons obtient un score de 36,8 % de taux de protection.
Conclusion
Les résultats de l’édition 2026 mettent en évidence un écart grandissant entre le trafic que les entreprises doivent comprendre et les défenses dont elles disposent réellement. Maintenant que les systèmes automatisés empruntent les mêmes flux de connexion, de gestion de compte et de transaction que des utilisateurs humains, l’intention devient le signal déterminant pour déterminer ce qu’il faut autoriser et ce qu’il faut bloquer.
« Pour répondre aux enjeux du trafic web actuel, les entreprises doivent prendre des décisions plus nuancées, alors que leurs défenses reposent encore largement sur des choix binaires. En 2027, la capacité à distinguer un assistant IA légitime d’un bot malveillant testant des identifiants ou d’une campagne automatisée d’abus de comptes sera essentielle pour protéger les clients sans bloquer les activités bénéfiques. », ajoute Jérôme Segura.
> Inscrivez-vous à la newsletter de Viuz pour ne manquer aucune actualité du marché !


